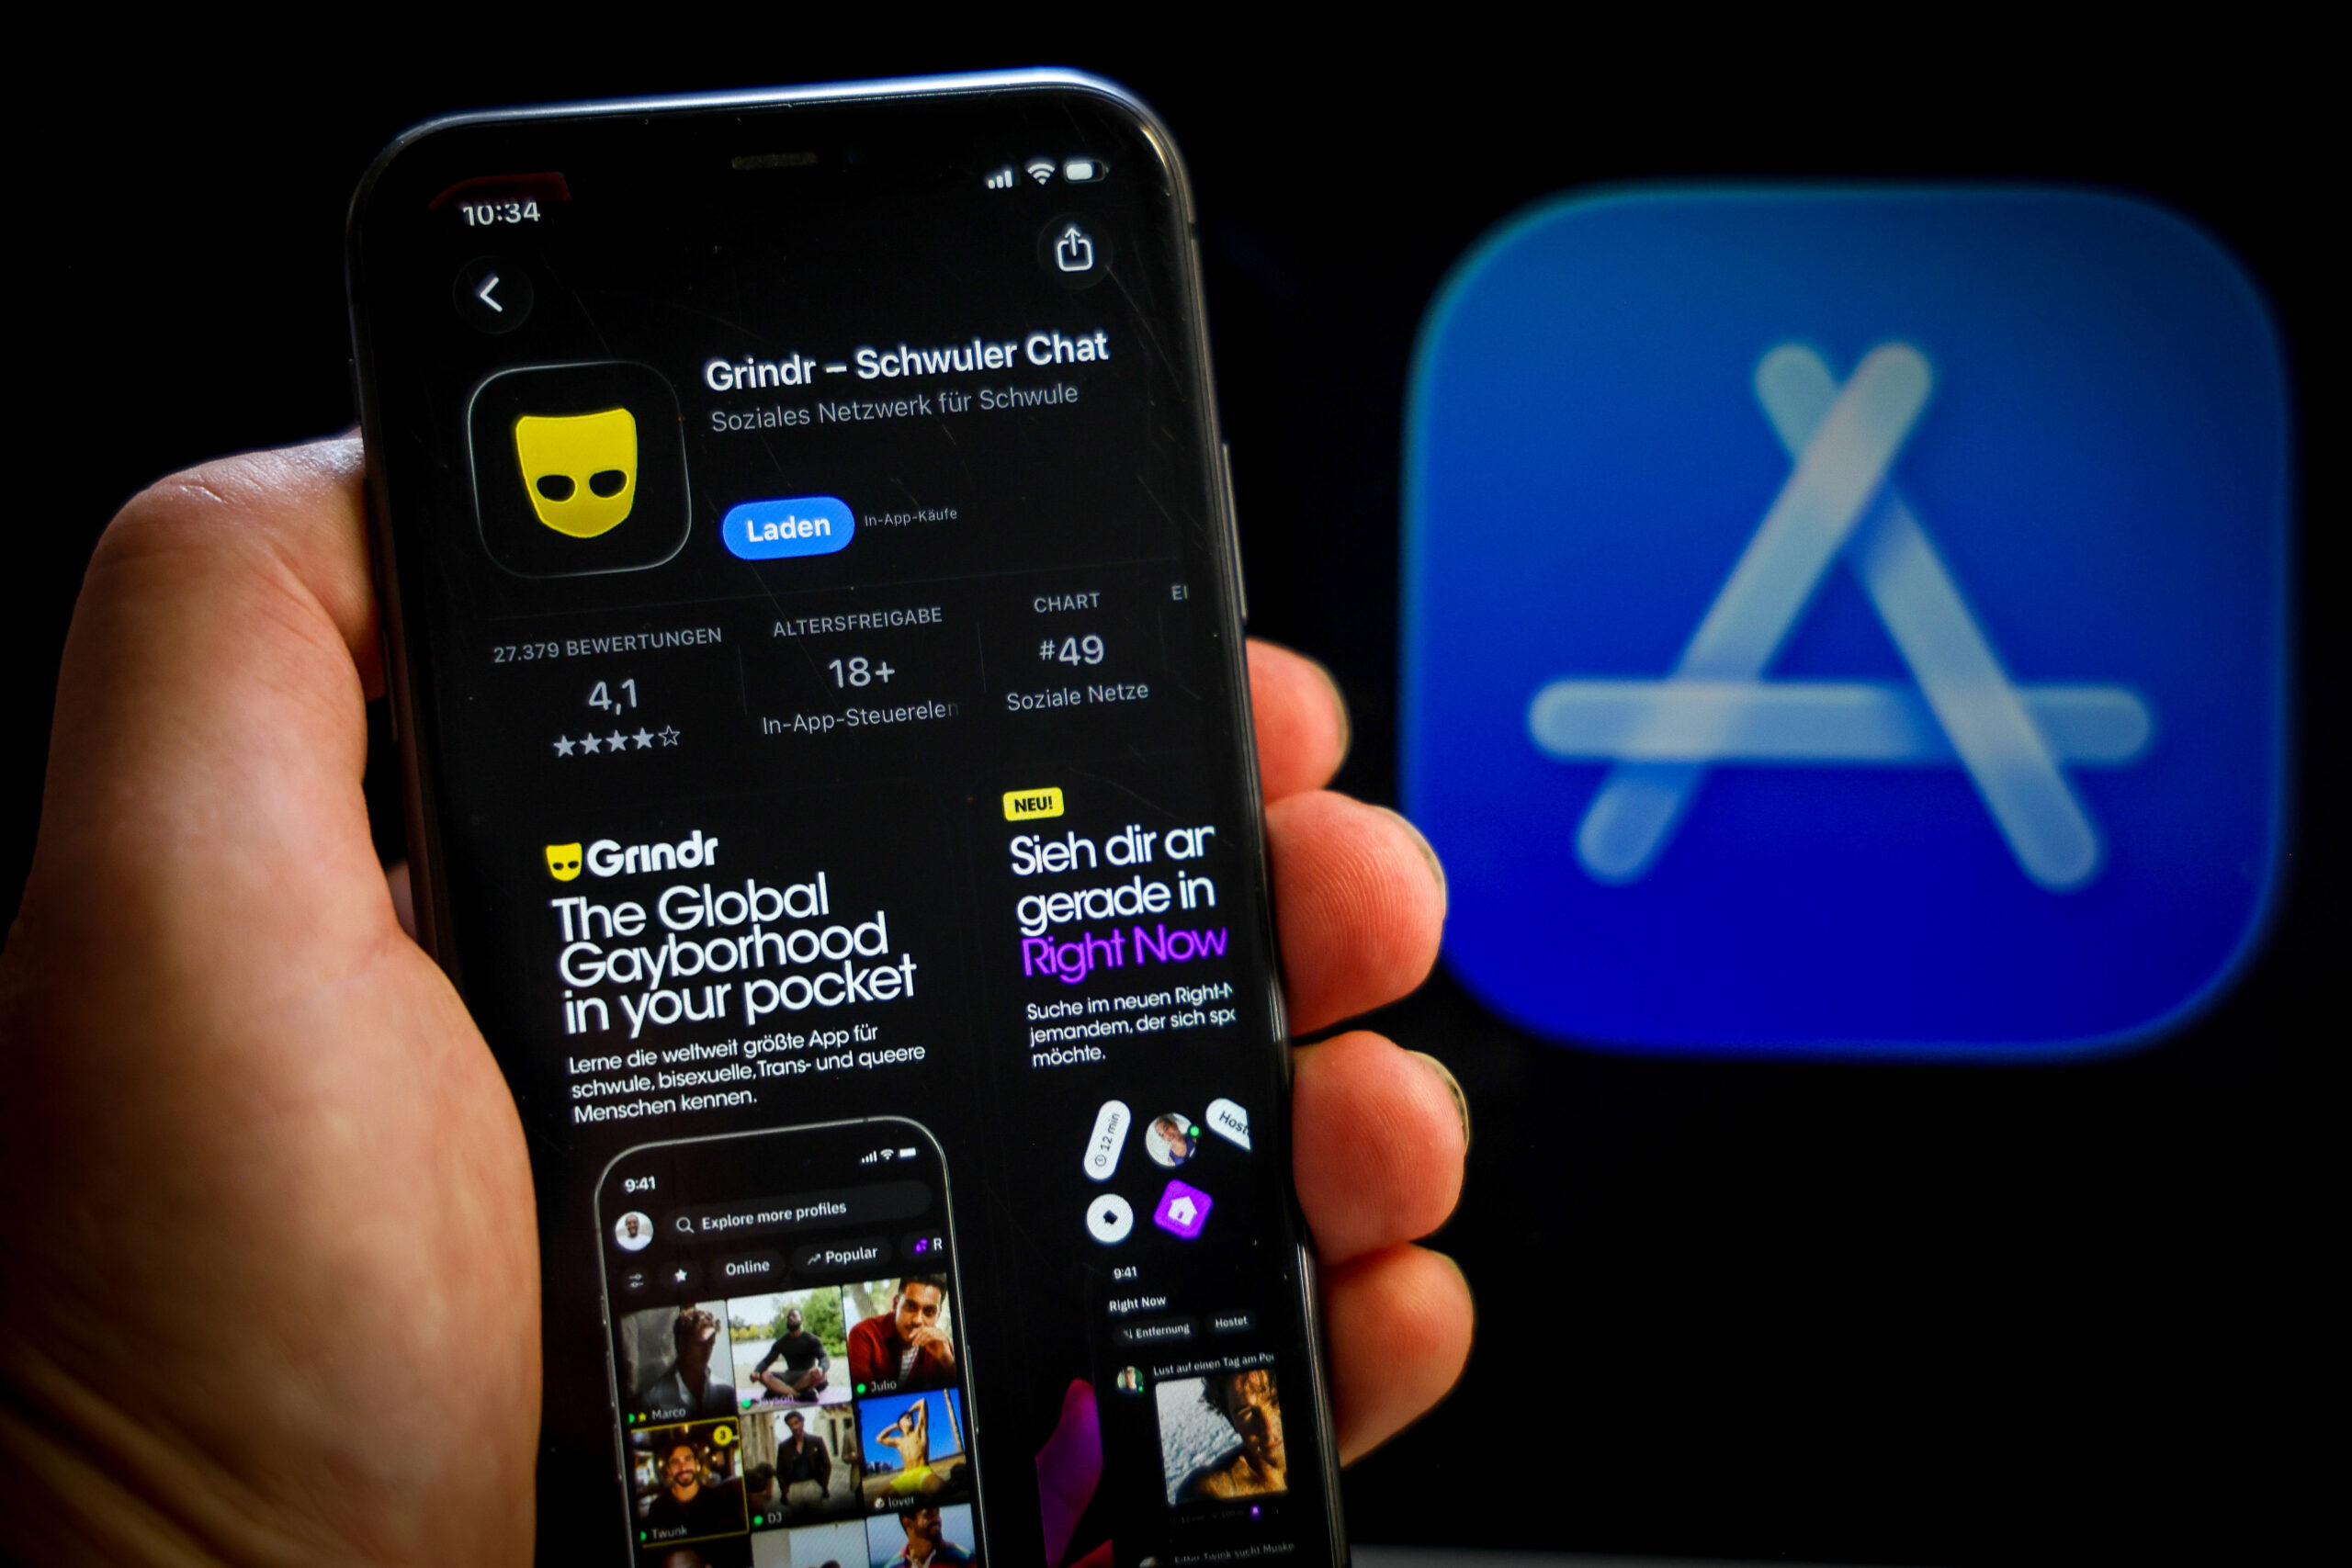
Die norwegische Datenschutzbehörde Datatilsynet hat ein Bußgeld in Höhe von 8,5 Millionen Euro gegen die Werbe-Tech-Firma Xandr verhängt. Das Unternehmen soll in den Jahren 2018 bis 2020 Daten von Nutzer:innen der queeren Dating-App Grindr ohne gültige Rechtsgrundlage verarbeitet und im Ökosystem der Online-Werbung weiterverbreitet haben. Es sei die höchste Strafe, die man je verhängt habe, heißt in einer Pressemitteilung der Aufsichtsbehörde.
Gemeinsame Verantwortung von App und Werbe-Firma
Grindr bezeichnet sich selbst als „die weltweite größte Social-Networking-App für schwule, bi, trans und queere Menschen“. Die Daten, die die App an potenziell tausende Firmen verschickt habe, damit diese Werbe-Plätze buchen können, hätten unter anderem Aufschluss über deren sexuelle Orientierung gegeben. Diese Informationen gelten wie solche zu politischen Ansichten, Religion oder dem Gesundheitszustand als besonders sensibel und sind durch die Datenschutzgrundverordnung besonders geschützt.
Xandr war ein wichtiger Infrastruktur-Betreiber im Ökosystem der Online-Werbung. Das Unternehmen wurde 2022 von Microsoft übernommen und ist inzwischen in den eigenen Werbe-Diensten des Tech-Konzerns aufgegangen. Im Rahmen von Real-Time-Bidding-Auktionen zur Versteigerung von Werbeplätzen habe das Unternehmen über mehrere Jahre die Daten der Grindr-Nutzer:innen an potenziell tausende andere Unternehmen weitergeleitet. Allein in Norwegen gibt es der Aufsichtsbehörde zufolge tausende Betroffene.
Die Microsoft-Tochter habe sich damit verteidigen wollen, dass Grindr die Einwilligung der Betroffenen für die Nutzung ihrer Daten eingeholt habe, so Datatilsynet. Eine Begründung, die man nicht akzeptiere, so die Datenschutzbehörde. „Unsere Kernbotschaft lautet, dass man die Verantwortung für den Datenschutz nicht einfach an andere weiterreichen kann.“
Die von Grindr eingeholten Einwilligungen seien ungültig gewesen, unter anderem weil die Nutzer:innen nicht ausreichend informiert worden seien. Dafür musste der Betreiber der Dating-App bereits ein Strafe zahlen. Xandr trage jedoch eine gemeinsame datenschutzrechtliche Verantwortung mit Grindr und hätte die Einwilligungen überprüfen müssen, so Datatilsynet.
Wir kaufen keine Daten.
Wir recherchieren, wer es tut. Mit deiner Unterstützung.
Auf Anfrage von netzpolitik.org teilt ein Microsoft-Sprecher mit, dass die Untersuchung und die Entscheidung sich auf Verhaltensweisen beziehen, die vor der Übernahme von Xandr durch Microsoft stattfanden. Seitdem hätten sich die „Auslegung und Anwendung rechtlicher Standards und Praktiken weiterentwickelt“. Derzeit prüfe man die Entscheidung der Behörde und wäge die Optionen ab.
„Schlag gegen die Online-Adtech-Branche“
Xandr stand auch im Zentrum von Enthüllungen zur Datensammlung der Online-Werbe-Industrie, die netzpolitik.org und The Markup 2023 veröffentlicht haben. Damals konnten wir auf Basis einer Angebotsliste von Xandr über mehr als 650.000 Kategorien berichten, in die die Werbeindustrie Menschen einteilt. Diese reichten von soziodemographischen und ökonomischen Daten über Gesundheitsinformationen bis zu Rubriken wie „Moms who shop like crazy“.
Das aktuelle Verfahren geht zurück auf eine Untersuchung der norwegischen Verbraucherschutz-Organisation Forbrukerrådet gemeinsam mit der Sicherheitsfirma Mnemonic, dem Tracking-Forscher Wolfie Christl vom Verein Cracked Labs und der Datenschutz-NGO noyb. Der 2020 unter dem Titel „Out of Control“ veröffentlichte Bericht hatte gezeigt, wie umfangreich Apps für Zwecke der Online-Werbung selbst sensible Informationen über ihre Nutzer:innen mit potenziell tausenden Firmen teilen. Gegenstand der Untersuchung waren neben der Dating-App Grindr auch eine Anwendung für Perioden-Tracking und eine Tastatur-App. Durch die Weitergabe ihrer Daten würden Verbraucher:innen besonders anfällig für Manipulation und Ausbeutung, warnten die Forscher:innen.
Forbrukerrådet und noyb legten auf Basis der Untersuchung mehrere Beschwerden wegen DSGVO-Verstößen bei der norwegischen Aufsichtsbehörde ein. noyb begrüßte das Bußgeld gegen Xandr als „Schlag gegen die Online-Adtech-Branche“. Unternehmen wie Xandr agierten oft im Hintergrund und würden selten für ihre Praktiken zur Rechenschaft gezogen, so Datenschutzjurist Felix Mikolasch von noyb. „Die Entscheidung stellt einen wertvollen Präzedenzfall für ähnliche Situationen dar.“
Auch Finn Myrstad, Direktor für digitale Strategie beim norwegischen Verbraucherrat Forbrukerrådet, sieht in der Entscheidung ein starkes Signal an alle, deren Geschäftsmodell auf dem Tracking und Profiling von Verbrauchern beruhe. „Da eine gültige Einwilligung tatsächlich informiert und aussagekräftig sein muss, ist es schwer vorstellbar, wie die heutige, auf Überwachung basierende Werbung überhaupt rechtmäßig sein kann.“
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Tracking könnte bald noch schwerer zu kontrollieren sein
noyb verweist in diesen Zusammenhang auf laufende Verhandlungen zur Anpassung der Datenschutzgrundverordnung, die zur Folge haben könnten, dass Werbeunternehmen „freie Hand beim massenhaften Profiling von Nutzer:innen erhalten“. Konkret will die EU-Kommission im Rahmen des Digital-Omnibus-Pakets die Definition personenbezogener Daten ändern und pseudonymisierte Daten unter Umständen vom Datenschutz ausnehmen. Dies werde laut noyb dazu führen, dass Online-Tracking-IDs aus dem Anwendungsbereich der DSGVO fallen.
Auch andere Expert:innen wie die Berliner Datenschutzbeauftragte Meike Kamp hatten davor gewarnt, dass Datenflüsse in der Online-Werbe-Industrie noch schwerer zu kontrollieren seien, wenn die Änderung beschlossen würde.
Auf eine kurzfristige Bitte um Stellungnahme reagierte Microsoft bis zur Veröffentlichung dieses Artikels nicht. Sollte uns ein Statement erreichen, ergänzen wir dieses nachträglich.
Update, 12. Oktober, 14:45 Uhr: Statement von Microsoft eingebaut.
Schreibe eine Ergänzung!