Ein einzelnes Foto eines Gesichtes reicht. Lädt man es in die Suchmaschine PimEyes hoch, hakt ein paar Kästchen ab, um den Nutzungsbestimmungen zuzustimmen, und drückt dann auf „Suchen“, erscheint wenige Sekunden später eine Übersicht. Darauf Fotos von Gesichtern, die eine Ähnlichkeit aufweisen, samt der Links zu den Fundstellen im Netz – egal wo und wie obskur.
Wenn das Internet ein Heuhaufen ist, wie die New York Times damals schrieb, dann ist PimEyes ein Magnet. Eine Technologie, mit der sich Fotos noch aus den hintersten versteckten Winkeln des Netzes ziehen lassen.
netzpolitik.org nannte die Suchmaschine in einem ersten Bericht vor sechs Jahren einen „Angriff auf die Anonymität“.
Ein Verbot wie gemacht für PimEyes
Seitdem hat sich einiges getan. PimEyes hat nicht nur den Besitzer gewechselt und gehört jetzt einem georgischen Geschäftsmann. Auch die EU hat reagiert. In der KI-Verordnung – dem großen Regelwerk, das den Einsatz von KI in der Union regeln soll – steht in einer Liste von verbotenen Dingen explizit auch einen Absatz, der direkt auf biometrische Suchmaschinen wie PimEyes zielt.
Verboten sind demnach: „KI-Systeme, die Datenbanken zur Gesichtserkennung durch das ungezielte Auslesen von Gesichtsbildern aus dem Internet oder von Überwachungsaufnahmen erstellen oder erweitern.“ Wenn man es nicht besser wüsste, man könnte meinen: Gemeint ist PimEyes.
Das EU-Parlament, das sich besonders für dieses Verbot eingesetzt hat, warnte vor den gesellschaftlichen Auswirkungen. Solche Suchmaschinen könnten das Gefühl von Massenüberwachung verstärken und seien eine Gefahr für Grundrechte wie die Privatsphäre. So steht es in der Begründung des Verbotes. Auch der Rat der Mitgliedstaaten und die EU-Kommission haben dem zugestimmt.
Erstmal niemand zuständig
Sprung drei Jahre in die Zukunft: Es ist der 2. Februar 2025, und die Verbote aus der KI-Verordnung werden anwendbar. Doch noch gibt es niemanden, der sie durchsetzen könnte. Die einzelnen Mitgliedstaaten, so sieht es die Verordnung vor, müssen erst eine Stelle benennen, die offiziell für die Aufsicht über das Regelwerk und seine Verbote zuständig ist.
PimEyes ist derweil weiter online und bietet etwa Nutzer*innen in Deutschland ein Monatsabo für 32,90 Euro, mit dem man bis zu 75 Gesichter am Tag suchen kann.
Im Sommer 2026 ist es dann soweit. Die Bundesregierung bestimmt mit einem neuen Gesetz die Bundesnetzagentur zur offiziellen Aufsichtsbehörde. Sie ist damit für die Aufsicht über diejenigen zuständig, die KI-Systeme in Deutschland entwickeln oder anbieten: für Innovationsförderung, für Beschwerden – und auch für die Einhaltung der Verbote.
Werkzeug für Stalking und Einschüchterung
Seit unseren ersten Berichten über PimEyes im Jahr 2020 hat sich bei der öffentlich zugänglichen Gesichtersuchmaschine im Kern wenig verändert. Nach wie vor braucht man nur einen Screenshot oder ein flüchtiges Foto, um eine Person per PimEyes zu suchen.
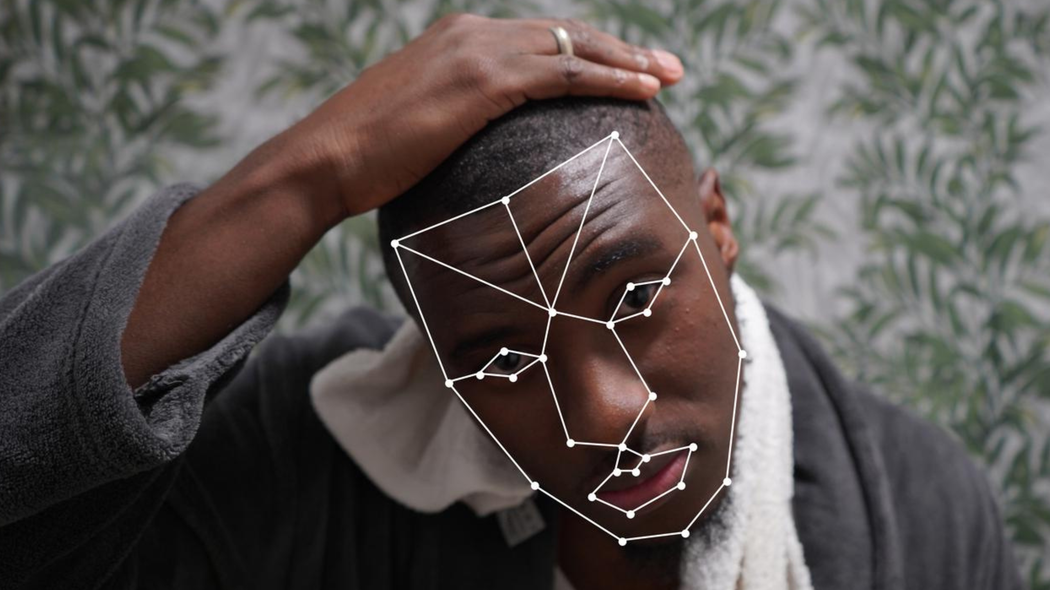
Die Suchmaschine erfasst die biometrischen Eigenheiten des Gesichts, etwa die Abstände von Augen, Nase und Mund, und vergleicht diese mit den Templates von Milliarden anderen Gesichtern, die es im Netz gefunden und auf dieselbe Weise vermessen hat. Sie basiert damit sehr wahrscheinlich auf eben der Technologie, die laut KI-Verordnung in der EU verboten ist.
Kritiker*innen sehen in PimEyes vor allem eine große Bedrohung. Weil die Fotofundstellen im Netz sehr wahrscheinlich zu weiteren Informationen wie Namen, Wohnorten, Arbeitsstellen führen, machen sie alle, die im öffentlichen Raum unterwegs sind, wiedererkennbar und angreifbar: „jederzeit, überall und durch beliebige Dritte“.
„Damit existiert eine Infrastruktur, die tief in Grundrechte von vielen Millionen Menschen eingreift und Missbrauch Tür und Tor öffnet“, warnt der Chaos Computer Club, „etwa für Stalking, Einschüchterung oder umfassende Verhaltensanalyse – selbstredend ohne Wissen und ohne Einwilligung der Betroffenen.“
Die Behörde hätte viele Möglichkeiten
Die Bundesnetzagentur könnte jetzt aktiv werden. Als Aufsichtsbehörde könnte sie eine Untersuchung von PimEyes einleiten. Dafür muss sie nicht darauf warten, dass sich einzelne Betroffene über PimEyes beschweren – bislang liegt laut BNetzA eine solche Beschwerde vor. Sie kann aber einfach selbst tätig werden.
Wir kaufen keine Daten.
Wir recherchieren, wer es tut. Mit deiner Unterstützung.
Doch auf Nachfrage von netzpolitik.org hält sich die Behörde bedeckt. „Bitte haben Sie Verständnis, dass wir uns zu geplanten und aktuellen Verfahren nicht äußern.“
Dabei hätte die BNetzA viele Möglichkeiten. Sie könnte in einem ersten Schritt die Frage klären, ob PimEyes überhaupt unter das Verbot fällt. Dazu könnte sie von dem Unternehmen Auskunft verlangen, Unterlagen anfordern, eine technische Prüfung einleiten. Selbst Vor-Ort-Termine sieht das Gesetz vor.
Laut den Leitlinien der EU-Kommission greift das Verbot, wenn ein System alle der folgenden Bedingungen erfüllt: Es sammelt Gesichtsbilder ungezielt aus dem Netz oder aus Überwachungsaufnahmen. Es erstellt daraus eine Datenbank zur Gesichtserkennung oder erweitert diese. Und das passiert mit Hilfe eines KI-Systems.
Sollte bei der Prüfung herauskommen, dass die Suchmaschine diese Bedingungen erfüllt und somit gegen die EU-Regeln verstößt, könnte die Aufsichtsbehörde die nächste Phase einleiten.
Weil PimEyes seine Suche nicht nur in Deutschland anbietet, sondern in der gesamten EU, müsste die BNetzA sich mit anderen nationalen Behörden und dem „AI Office“ der EU-Kommission koordinieren. „Möglich wäre auch ein gemeinsames Vorgehen von Aufsichtsbehörden mehrerer EU-Mitgliedstaaten,“ schrieb die Behörde auf eine frühere Anfrage von netzpolitik.org.
Das Unternehmen würde dann aufgefordert, die verbotenen Handlungen in der EU einzustellen, also damit aufzuhören, weiter wahllos Gesichter im Netz zu vermessen und die Daten in seine Datenbanken zu kippen. Wenn das nicht passiert, käme danach die Aufforderung, das Angebot in der EU vom Markt zu nehmen.
Bleibt das Angebot dennoch im Netz, folgt eine Kaskade von möglichen Sanktionen – bis hin zu Geldstrafen von bis zu 7 Prozent des weltweiten jährlichen Umsatzes. Je länger im Netz, je weniger das Unternehmen kooperiert, umso höher kann die Strafe ausfallen. So in der Theorie.
Außerhalb der EU, außer Reichweite?
In der Praxis sitzt PimEyes allerdings nicht in der EU. Das ursprünglich in Polen gegründete Unternehmen, das zwischenzeitlich auch auf den Seychellen gemeldet war, soll seinen Sitz inzwischen in Dubai haben. So genau weiß das offenbar derzeit niemand.
Das würde es schwieriger machen, diese Maßnahmen auch durchzusetzen. Es wäre allerdings nicht unmöglich. Das sagt der Leiter der NGO AlgorithmWatch, Matthias Spielkamp, und verweist auf die Erfahrungen in Fällen von Steuerhinterziehung.
Und das sagt auch der Hamburger IT-Sicherheitsexperte und Aktivist Matthias Marx, der sich seit Jahren gegen die Suchmaschinen engagiert.
Marx hatte sein Gesicht 2020 in den Datenbanken von PimEyes wiedergefunden und versucht seitdem, die Hamburger Datenschutzbehörde zu einem Verfahren gegen die Suchmaschine zu bewegen. Denn nicht nur mit der KI-Verordnung könnte PimEyes über Kreuz liegen. Auch die Europäischen Datenschutzregeln (DSGVO) verbieten es, die biometrischen Daten einer Person ohne deren Einverständnis einfach aus dem Netz zu klauben.
Die Hamburger Behörde hat das Verfahren nach fünf Jahren allerdings eingestellt. Die Begründung: Die Suchmaschine handle zwar rechtswidrig, reagiere aber aus Dubai nicht auf Anfragen. Marx will das nicht akzeptieren und klagt derzeit mit Unterstützung der österreichischen NGO noyb und des Chaos Computer Clubs gegen den Bescheid.
Er glaubt, die Behörde hätte durchaus Möglichkeiten, Sanktionen durchzusetzen. So nutze PimEyes für die Abwicklungen der Abo-Zahlungen einen Dienstleister, der unter anderem eine Niederlassung in den Niederlanden hat. Gelder in Europa könnten eingefroren werden oder Maßnahmen direkt gegen den georgischen Geschäftsführer verhängt werden.
Die Untätigkeit der Hamburger Behörde sendet aus seiner Sicht ein gefährliches Signal: „Wenn Aufsichtsbehörden bei so klaren Rechtsverstößen nicht handeln, entsteht ein gefährlicher Präzedenzfall.“ Biometrische Massenüberwachung dürfe sich nicht allein deshalb durchsetzen, weil ihre Anbieter auf die Untätigkeit der Behörden spekulieren.
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Sollte die Klage erfolgreich sein, müsste die Behörde erneut über Marx’ ursprüngliche Beschwerde entscheiden und voraussichtlich Maßnahmen gegen PimEyes treffen.
Bundesregierung will Gesichtersuche für die Polizei
Skurril wirkt der Umgang mit PimEyes aber noch aus einem weiteren Grund. Denn die Bundesregierung vertritt keineswegs die Haltung, dass die biometrische Gesichtersuche nach Art von PimEyes verboten gehört. Spätestens seitdem Journalist*innen das frühere RAF-Mitglied Daniela Klette mit Hilfe von PimEyes auf Facebook fanden und identifizierten, waren Begehrlichkeiten geweckt.
Das Bundeskriminalamt und die Bundespolizei sollen deswegen demnächst selbst mit solchen Suchmaschinen im Netz fahnden dürfen. Sie dürften dann nach Beschuldigten schwerer Straftaten suchen, aber auch nach Zeug*innen. So will es die Bundesregierung und hat dafür schon ein Gesetzespaket auf den Weg gebracht. Explizit sollen die Behörden dafür auch Drittanbieter nutzen dürfen. Wie PimEyes.
Dass sich dieses Begehren mit der KI-Verordnung schwer vereinbaren lässt, dessen ist man sich offensichtlich auch in den Ministerien bewusst. Deswegen hat man sich eine argumentative Hintertür gebaut. Ein Verbot durch die KI-Verordnung gelte nicht, „sofern für das Auslesen der Daten keine KI-Systeme eingesetzt werden“, schreibt das Bundesjustizministerium in der Gesetzesbegründung.
Diese Lesart findet sich auch in einem Gutachten der Wissenschaftlichen Dienste des Deutschen Bundestages. Demnach verbiete die KI-Verordnung nicht den Aufbau einer Datenbank per se, sondern nur das „ungezielte Auslesen von Gesichtsbildern mittels KI“. Solche Datenbanken könnten auch ohne Künstliche Intelligenz erstellt werden, schreiben die Wissenschaftlichen Dienste weiter.
„Der Einsatz von KI ist also nicht zwingend erforderlich, um einen biometrischen Abgleich mit Bildern aus dem Internet durchzuführen“, so das Fazit. Es komme „auf die konkrete Ausgestaltung und technische Umsetzung des in den Gesetzesentwürfen vorgesehenen biometrischen Abgleichs an“. Wer hier wen inspiriert hat, ist nicht klar.
Abgeordnete sind anderer Meinung
Der EU-Abgeordnete Tiemo Wölken (SPD) hat die KI-Verordnung im Parlament mit verhandelt. Er hat wenig Verständnis für das Zaudern und Infragestellen. „Der AI Act ist eindeutig: Das Erstellen von Datenbanken mit Gesichtsbildern aus dem Internet ist seit dem 2. Februar 2025 verboten“, sagt Wölken.
Die Definition von KI-System in der Verordnung sei dabei bewusst so breit formuliert, dass sie auch Analysesoftware wie PimEyes erfasse. „Eine anderslautende Bewertung durch die Aufsichtsbehörden ginge direkt gegen den Willen des Gesetzgebers. Ich erwarte deshalb von der Bundesnetzagentur, dass sie aktiv wird und PimEyes endlich verbietet.“
Auch die EU-Abgeordnete Alexandra Geese (Die Grünen/EFA) erwartet ein klares Verbot von PimEyes. „Der Geist der KI-Verordnung entspricht sehr klar dem Wunsch der großen Mehrheit der Menschen in einer freiheitlichen Gesellschaft: keine Überwachung im öffentlichen Raum und keine Bedrohung durch Technologie, die es fremden Menschen ermöglicht, uns ohne unser Wissen in der Menge identifizieren und vor der Haustür oder am Arbeitsplatz aufzulauern.“
Sollte die Aufsichtsbehörde tatsächlich zu der Auffassung gelangen, die KI-Verordnung decke PimEyes nicht ab, „müssen wir als Gesetzgeber dringend über weitere Maßnahmen zum Schutz unserer Freiheit nachdenken“.
Nicht nur aus dem EU-Parlament, auch aus dem Bundestag kommen klare Worte. Johannes Schätzl, digitalpolitischer Sprecher der SPD-Fraktion im Bundestag, sagt Datenbanken wie PimEyes basierten seinem Verständnis nach auf einer durch die KI-Verordnung verbotenen Praktik. „Aus meiner Sicht müsste die BNetzA mögliche Verstöße gegen die KI-VO überprüfen.“
Sollte sich dabei herausstellen, dass das Verbot nicht greift, müsste man „in der Tat auf europäischer Ebene nachjustieren, denn es war der ausdrückliche Wille des europäischen Gesetzgebers, diese Praktik in Europa auszuschließen. Ein Einsatz wäre nur möglich, wenn dieses Recht aktiv umgangen wird.“
„Dies sollte auch in deutschen Gesetzesentwürfen nicht angelegt sein“, sagt Schätzl. Und stellt sich damit auch gegen seine eigene Partei, die in der Regierungsverantwortung an dem Verbot sägt.
Schreibe eine Ergänzung!