Derzeit macht ein Gerücht die Runde, dass die Aktivität von Social Bots, welche Parteien wie die AfD unterstützen, mit den ukrainischen Angriffen auf russische Rechenzentren in den letzten Tagen heruntergegangen sei. Doch diese Behauptung, die unter anderem der grüne Stadtrat Robin Schlingheider auf Threads und der konservative tschechische Europa-Abgeordnete Tomáš Zdechovský auf X verbreiteten, lässt sich nicht belegen. Das hinderte verschiedene Medien wie Standard oder Focus nicht daran, diese Nachricht zu verbreiten oder zu stützen.
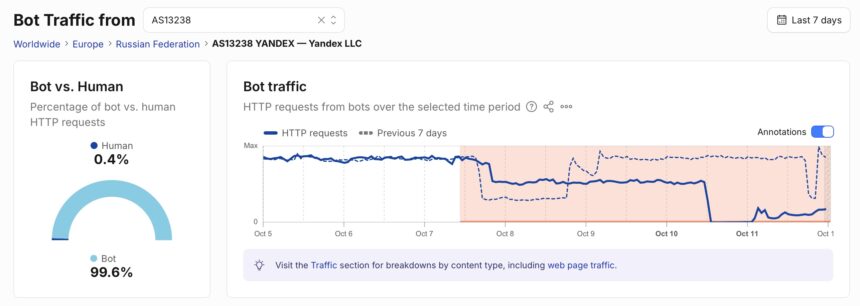
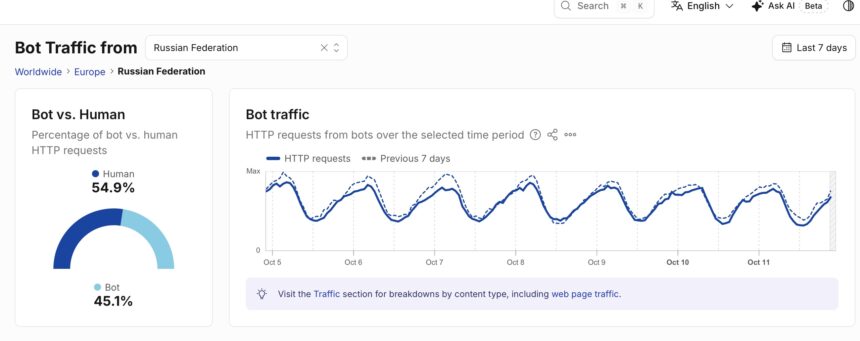
Belegen lässt sich nur ein Rückgang von Bot-Aktivität aus Russland und hier speziell bei dem Autonomen System AS13238, das zum russischen Yandex-Konzern gehört. Yandex, das als Russlands Google gilt, betreibt neben der Suchmaschine auch zahlreiche Cloud-Dienste, die laut eigenem Status-Monitor gerade massive Probleme haben. Der gesamte russische Bot-Traffic ist laut einer Statistik des US-Cloud-Dienstleisters Cloudflare allerdings nicht deutlich heruntergegangen. Dieser Bot-Traffic bezieht sich auf das Internet allgemein und nicht speziell auf soziale Medien, in denen die AfD-fördernden Social Bots aktiv sind.
Es gibt viele unterschiedliche Arten von Bots
Dazu muss einem klar sein, dass mit dem Begriff Bot alles mögliche gemeint sein kann, zum Beispiel auch so genannte Crawler von Suchmaschinen, die das Internet nach Inhalten und Änderungen durchforsten und indexieren. Hinzu kommen Server-zu-Server-Kommunikationen, Zugriff auf API-Schnittstellen, Bots von allen möglichen KI-Anwendungen sowie Bots, die auf Servern und Webseiten nach Sicherheitslücken suchen, um diese dann schädlich zu nutzen. Der nicht menschliche Bot-Traffic macht mittlerweile weltweit mehr als die Hälfte des Internetverkehrs aus.
Nun scheint die ukrainische Strategie, russische Rechenzentren zu attackieren, durchaus Wirkung zu zeigen und die Internetkonnektivität sowie den Traffic aus einzelnen Rechenzentren deutlich zu minimieren. Innerhalb Russlands mehren sich die Beschwerden über ausgefallene Bezahl-Apps, Kartendienste und Websites, die auf die Infrastruktur von Yandex angewiesen sind.
Doch das lässt sich nicht auf die globale Aktivität von Social Bots übertragen, die ohnehin schwer zu messen ist. Denn im Gegensatz zum normalen Bot-Traffic versuchen Social Bots sich als Menschen zu verschleiern, weil sie in sozialen Netzwerken als solche gesehen werden wollen. Es ist wahrscheinlich, dass Monitoringsysteme wie das von Cloudflare einen guten Teil dieser Social Bots gar nicht erfassen können.
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Deutliche Zweifel am Rückgang rechter Propaganda-Bots
Früh kritisiert haben die virale Nachricht User auf Reddit, der Account antibot4navalny auf Bluesky sowie der Regensburger Informatik-Professor Raphael Wimmer. Letzterer zweifelte die von Schlingheider und Zdechovský verbreitete Grafik als möglichweise KI-generiert an. Als Wimmer bei Schlingheider nachfragte, woher die Grafik stamme und was die Quelle für die Daten sei, soll dieser ihn auf Threads geblockt haben. Eine kurzfristige Presseanfrage von netzpolitik.org nach der Quelle der Grafik hat Schlingheider noch nicht beantwortet, wir reichen diese gegebenenfalls nach.
Skepsis kommt auch vom Center für Monitoring, Analyse und Strategie (CeMAS), das zahlreiche Social-Media-Aktivitäten zum Thema Desinformation, Rechtsextremismus, Antisemitismus und Verschwörungsideologien beobachtet. Der Geschäftsführer von CeMAS, Josef Holnburger, sagt gegenüber netzpolitik.org, dass seine Organisation derzeit keinen Rückgang von anorganischen Likes und Retweets erkennen könne. Dafür sei es aber auch noch zu früh: Die Aktivität russischer Desinformationskampagnen würde am Wochenende immer heruntergehen und stehe im Zusammenhang mit der normalen Arbeitswoche, so Holnburger.
Der Entwickler Michael Paulauski merkte an, dass niemand Beweise vorgelegt habe, dass der Online-Traffic der Rechten eingebrochen sei. Er postete zudem Daten, die zeigen sollen, dass die Interaktionen auf dem X‑Account der AfD seit den Angriffen auf die Rechenzentren bis zum 9. Oktober nicht heruntergegangen seien. Die Rechenzentren in Russland wurden zwischen 7. Oktober und dem 11. Oktober angegriffen.
Schreibe eine Ergänzung!