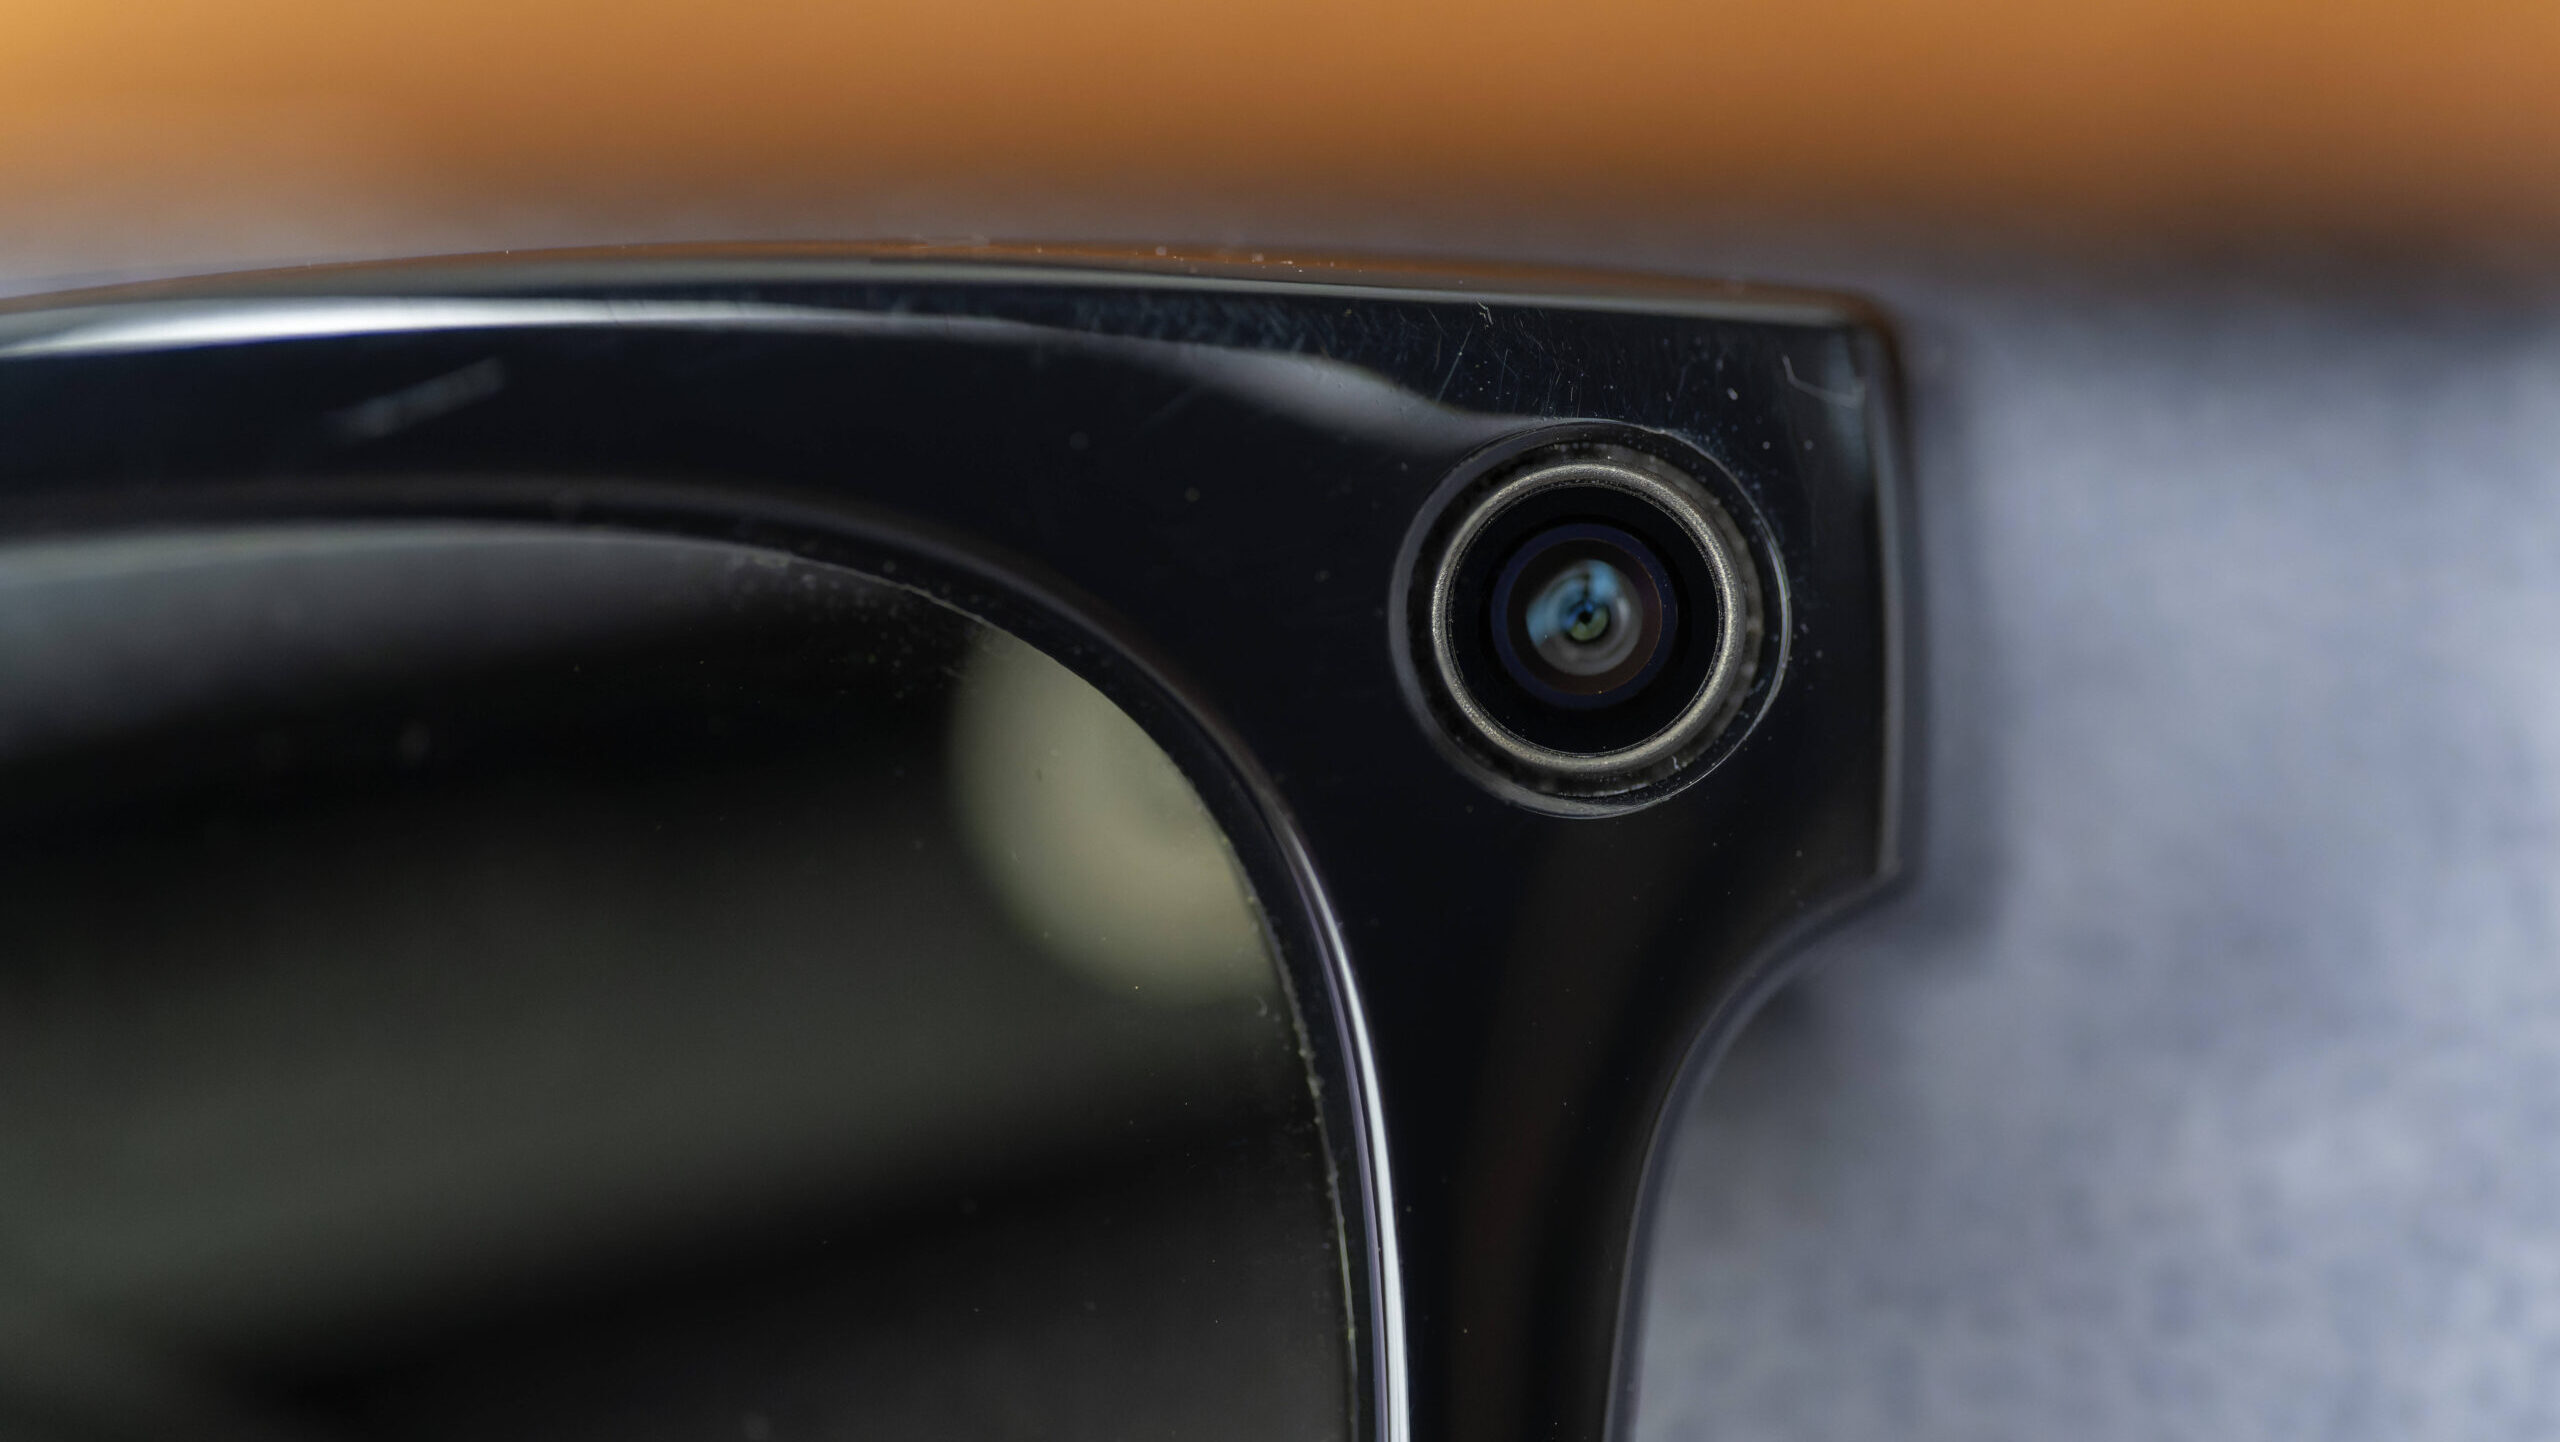
Der Europäische Datenschutzausschuss (EDPB), in dem die Datenschutzbehörden der EU-Mitgliedsländer organisiert sind, warnt in einer Stellungnahme vor Überwachungsbrillen (Smart Glasses). Die Geräte würden „erhebliche Fragen zum Schutz der personenbezogenen Daten sowie der Rechte und Freiheiten des Einzelnen“ aufwerfen.
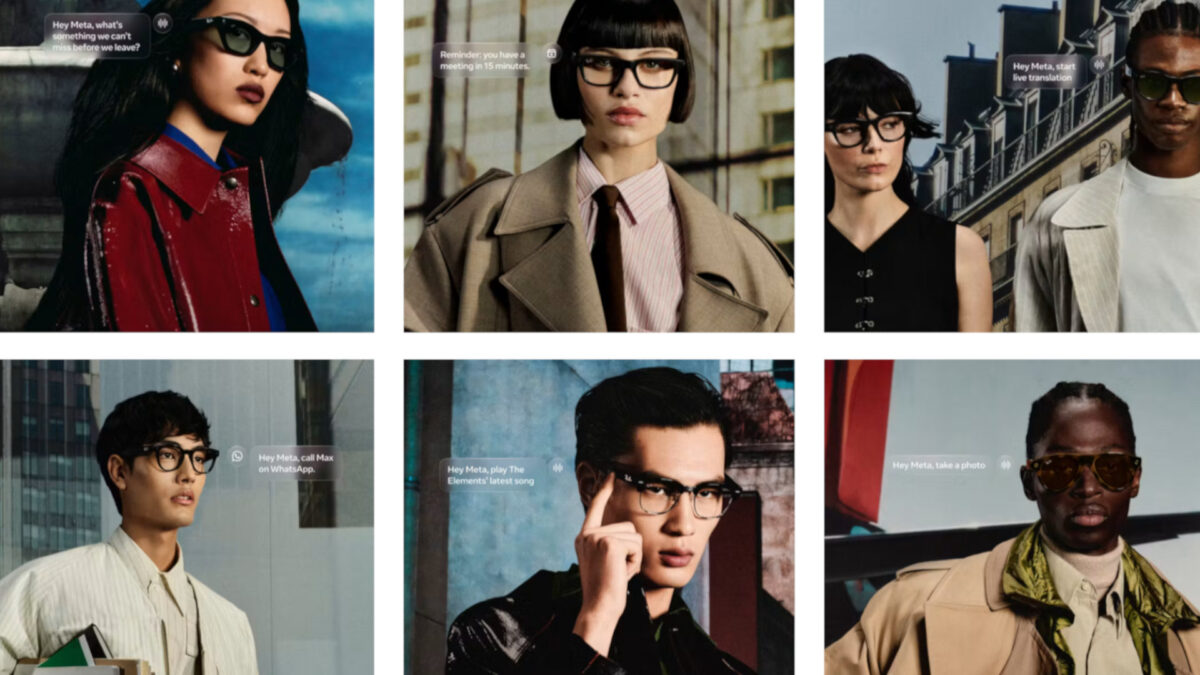
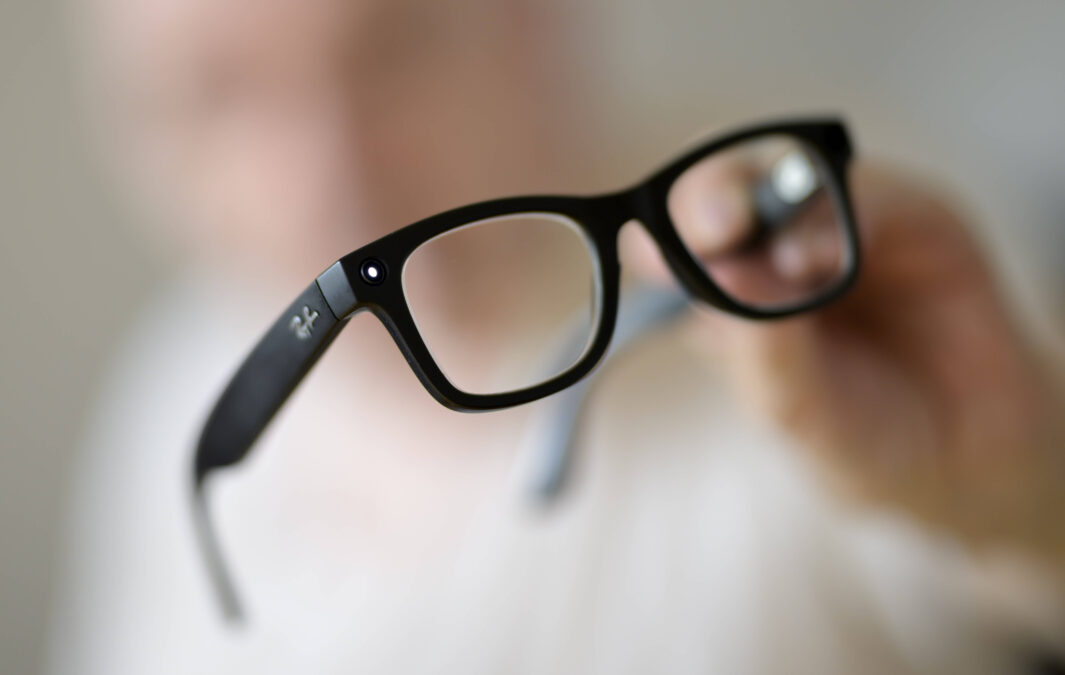
Kern der Kritik der Datenschutzbehörden ist, dass die Geräte aussehen würden wie gewöhnliche Brillen, aber Kameras und Mikrofone enthielten und mit dem Internet verbunden seien, so die EDPB-Vorsitzende Anu Talus. „Dies wirft ernsthafte Bedenken hinsichtlich der Privatsphäre auf, da Einzelpersonen ohne ihr Wissen aufgezeichnet werden können.“
Sorge bereitet den Datenschützer:innen vor allem die Nutzung der Überwachungsbrillen in sensiblen Umgebungen wie Krankenhäusern, Schulen und an Arbeitsplätzen. Die Risiken würden noch größer, wenn die Aufzeichnungen in sozialen Netzwerken genutzt würden.
Klare Kennzeichnung gefordert
Eine der wichtigsten Herausforderungen der Geräte sei die Transparenz. So können Unbeteiligte womöglich nicht unmittelbar erkennen, dass es sich um ein Gerät handelt, das Ton- und Bildaufnahmen macht und mit dem Netz verbunden ist. „Aufgrund ihrer unauffälligen Erscheinungsform und Verwendung ist es möglich, dass Umstehenden nicht bewusst ist, dass ihre personenbezogenen Daten verarbeitet werden“ – und auch nicht von wem und zu welchen Zwecken, heißt es in der Mitteilung.
EDPB-Vorsitzende Anu Talus fordert deswegen eine klare Kennzeichnung:
Intelligente Brillen sollten ihre Aufnahme deutlich machen – beispielsweise mit hellen LED-Leuchten, Audiosignalen oder Sprachaktivierungshinweisen, datenschutzfreundlichen Smartphone-Benachrichtigungen oder einzigartigen Designs. Diese Warnungen müssen zuverlässig, schwer zu ignorieren und immer auf dem neuesten Stand sein. Auch im öffentlichen Raum sollten Umstehende klar verstehen, dass jemand sie filmt oder fotografiert. Denn wenn es um die Privatsphäre geht, verdienen die Menschen klare Warnungen und keine versteckten Überraschungen.
Die erste Erklärung des Gremium zu den Brillen (PDF) soll Nutzer:innen, Herstellern und Diensteanbietern vorläufige Leitlinien an die Hand geben und gleichzeitig das Bewusstsein für die Risiken dieser Produkte schärfen.
„Schere im Kopf“ durch Überwachungsbrillen
In dieser Erklärung geht der Datenschutzausschuss noch tiefer auf die Bedrohungen für die Privatsphäre ein. So warnen die Datenschützer:innen etwa vor einer Art „Schere im Kopf“, die selbst klar gekennzeichnete Brillen auslösen könnten. „Dies könnte auch zu einem subtilen sozialen Effekt führen, bei dem Einzelpersonen ihr Verhalten ändern, Spontaneität unterdrücken und sich an soziale Normen anpassen, die aufgrund der wahrgenommenen Gefahr einer unkontrollierten Überwachung als gesellschaftlich akzeptabler angesehen werden“, heißt es im Leitfaden.
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Die Datenschützer.innen warnen auch vor möglicherweise hoch entwickelten Mikrofonen, die Hintergrundgespräche aufzeichnen könnten, an denen der Nutzer der Brille nicht beteiligt ist. Weiter heißt es: „Zudem wirft ihre mögliche Nutzung in Verbindung mit Gesichts- oder Stimmerkennungssystemen beispiellose Fragen hinsichtlich gesellschaftlicher Entscheidungen auf und stellt ein hohes Risiko für die Rechte und Freiheiten im öffentlichen Raum dar.“
Verbote an bestimmten Orten
Als besonders gefährdete Orte bei der Nutzung nennt der Leitfaden medizinische Einrichtungen, Schulen und andere Orten, an denen Minderjährige anwesend sind, außerdem Umkleideräume, Schwimmbäder oder Strände, auf Toiletten oder in anderen privaten oder intimen Situationen. Auch am Arbeitsplatz könnten solche Brillen zu Problemen führen, wenn sich etwa Mitarbeitende überwacht fühlen oder Geschäftsgeheimnisse bedroht sind. In manchen der genannten Situationen seien solche Aufnahmen unpassend, in anderen sogar verboten, weist der Bericht auf bestehende Gesetze und mögliche Lücken hin.
Thema des Berichts ist auch die Auswertung der Aufnahmen durch so genannte KI-Systeme. Hierbei sei dann nicht nur der Nutzer datenschutzrechtlich verantwortlich, sondern auch der Hersteller der Brille. Dies sei „insbesondere dann der Fall, wenn der Anbieter der KI-Funktionen von Smartbrillen personenbezogene Daten verarbeitet, um dem Nutzer Informationen über seine Umgebung zu liefern, beispielsweise durch die Analyse eines Bildes aus dem Kamerasignal der Brille, auf dem andere Personen zu sehen sind.“
Maßnahmen zur Erkennbarkeit der Brillen
Der Europäische Datenschutzausschuss fordert eine sehr deutliche Kennzeichnung der Brillen, wenn diese aufnehmen. Dabei bringt das Gremium verschiedene Methoden ins Spiel, die im Bericht vorgestellt werden:
- Visuelle oder LED-Anzeigen, die „unter vielen Lichtverhältnissen sichtbar und ausreichend auffällig sein“ müssten, um die Aufmerksamkeit von Personen im Erfassungsbereich auf sich zu ziehen. Diese Signale sollten lange genug aktiviert sein, damit umstehende Personen verstehen können, dass die Smartbrille etwa Bilder oder Videos aufzeichnet, die von einem KI-Assistenten verarbeitet werden.
- Akustische Signale – Hierunter versteht der EDPB akustische Signale wie Kameraverschlussgeräusche oder eine Sprachaktivierung, bei der die Nutzer:innen der Brille einen lauten Befehl aussprechen müssen.
- Smartphone-basierte Benachrichtigungen – Hier verweisen die Datenschützer:innen auf mobile Anwendungen, die erkennen, wenn Smartbrillen in der Nähe sind. Dies lässt sich mittels Bluetooth-Kennungen umsetzen, die den jeweiligen Herstellern zugeordnet sind. Hierzu schlägt EDPB vor, dass die Brillen gesonderte Signale senden sollen, wenn sie aufnehmen. Solche Benachrichtigungen sollten jedoch nur ein Teil der Warnung sein, zudem dürfe dabei keine Nachverfolgbarkeit entstehen.
- Gestaltung der Smartbrille – Neben ausdrücklichen Hinweisen auf laufende Aufnahmen könnten die Hersteller solcher Brillen bereits im Design weitere Anhaltspunkte verankern. Dies sollte Nicht-Nutzer:innen helfen, Smartbrillen von gewöhnlichen Brillen zu unterscheiden.
Der Datenschutzausschuss sieht die jetzigen Leitlinien als ersten Aufschlag und kündigt an, die durch Smartbrillen aufgeworfenen Datenschutzbedenken weiter zu analysieren und zu bearbeiten.
Schreibe eine Ergänzung!