Die Hütte brennt!
Wir gehen rein.

Die Hütte brennt! Wir gehen rein.

Deine Spende rettet Grundrechte.

Bundestag debattiert über digitale Brieftasche: 100 Tage vor dem Start wächst die Kritik an „d‑you“

Anfang Januar soll in Deutschland die digitale Brieftasche starten. Doch es hapert bei Sicherheit, Datenschutz und den Vorbereitungen in den Kommunen. Opposition und Verbraucherschützer*innen warnen vor einem Vertrauensverlust.

  • Daniel Leisegang
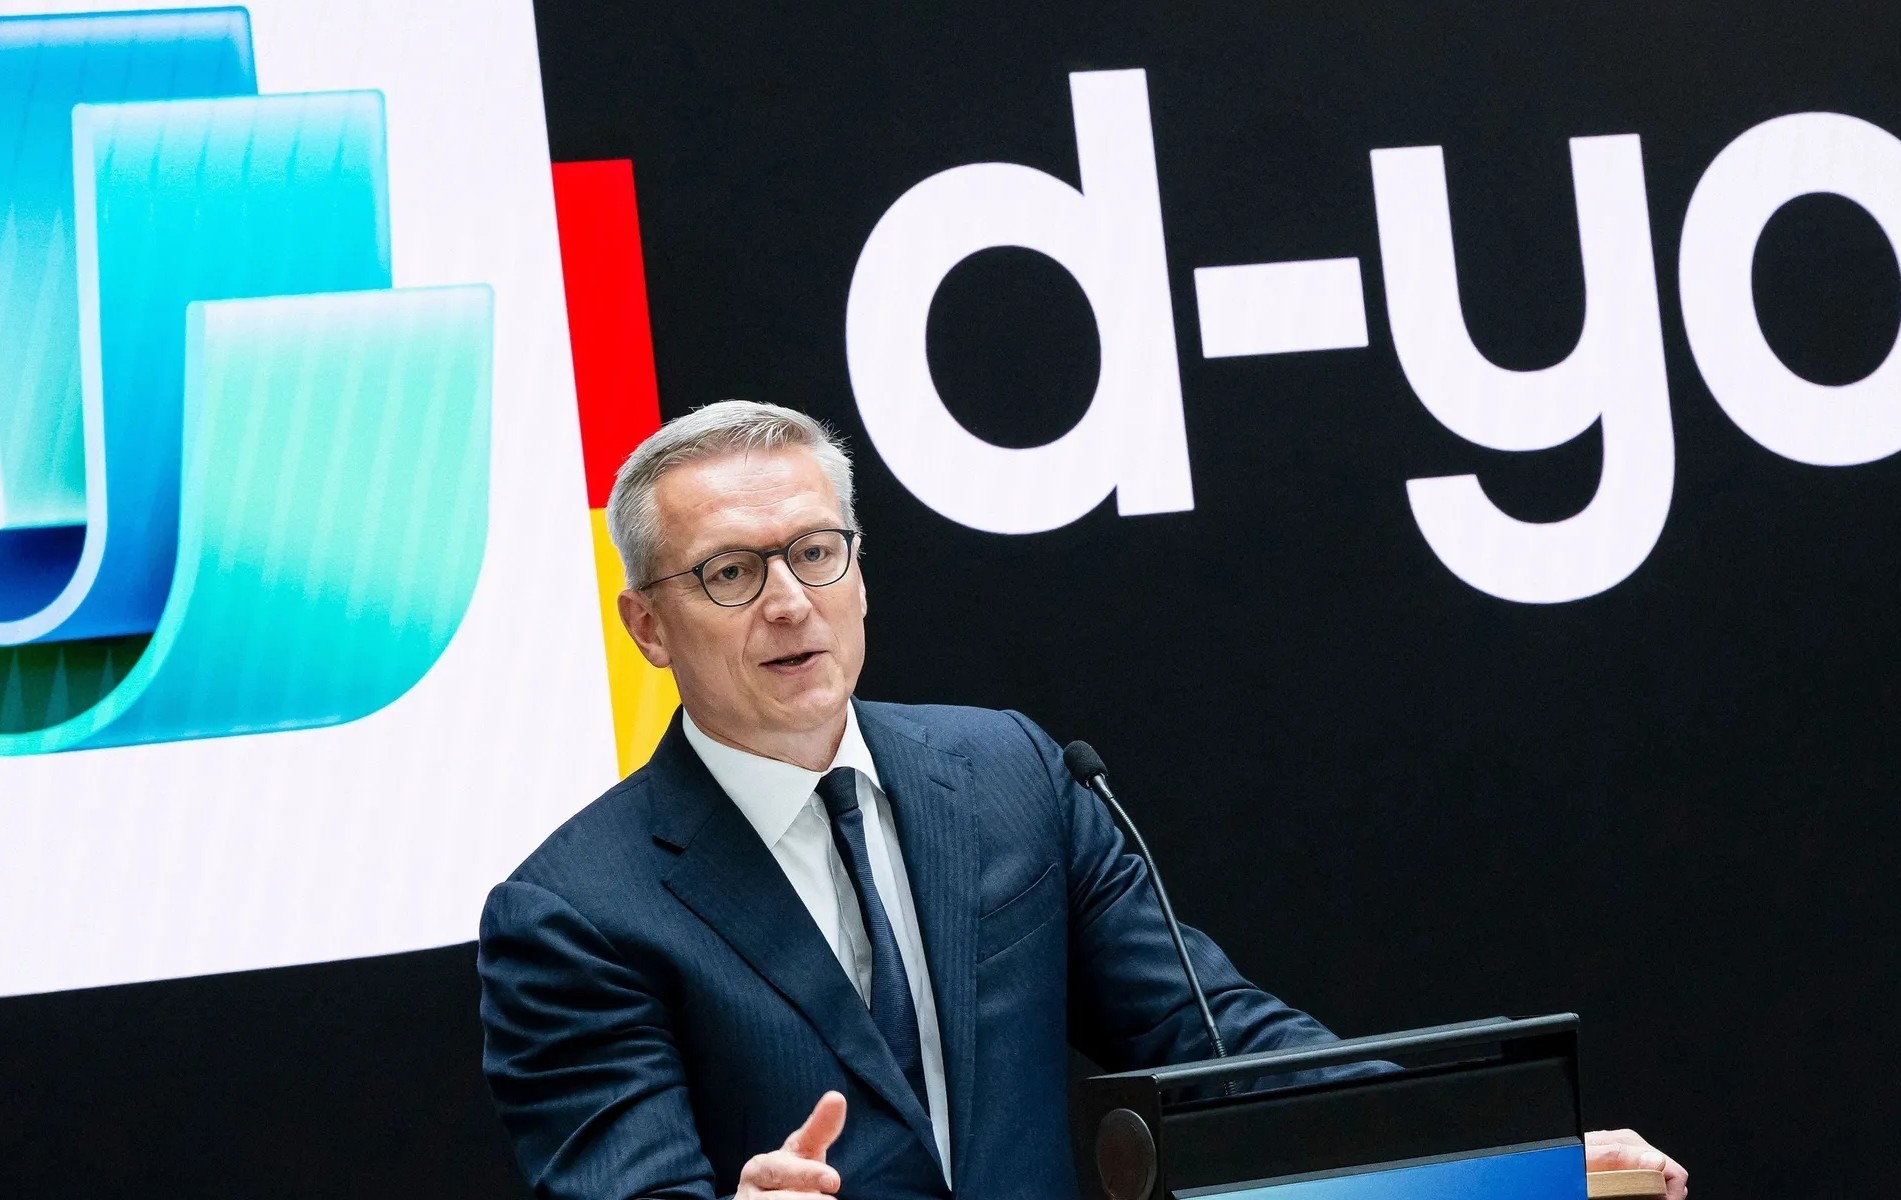
Ein Mann im Anzug steht an einem Rednerpult, im Hintergrund ein großes Icon und der Schriftzug "d-you"
Sicherheit und Selbstbestimmung verspricht Bundesdigitalminister Karsten Wildberger (CDU) – Alle Rechte vorbehalten: BMDS

In genau 100 Tagen soll die digitale Brieftasche „d‑you“ bundesweit an den Start gehen – wenn auch deutlich kleiner als geplant. So soll zu Beginn nur die Ausweisfunktion nutzbar sein, später folgen Führerschein und ein Lichtbildnachweis. Erst danach sollen schrittweise weitere Funktionen hinzukommen.

Für den Start am 2. Januar 2027 hat Digitalminister Karsten Wildberger (CDU) vor allem zweierlei im Fokus: „Sicherheit ist unsere Verantwortung, Selbstbestimmung ist Ihr Recht“, sagte der Minister gestern im Bundestag. Für die Sicherheit sorge, dass Nachweise in der digitalen Brieftasche verschlüsselt gespeichert würden. Selbstbestimmung bedeute, dass die Nutzung freiwillig bleibe und die Nutzer:innen entscheiden, welche Daten sie weitergeben.

Kritik an unzureichender Sicherheit

Rebecca Lenhard von den Grünen überzeugt das nicht. In der Bundestagsdebatte kritisierte die Abgeordnete, dass die Wallet zum Start weder Pseudonyme noch einen Zero-Knowledge-Proof biete.

Beides sind Verfahren, mit denen Nutzer:innen ihre Identität und ihre persönlichen Daten vor übermäßigem Zugriff durch Unternehmen und Behörden schützen können. Mit selbstgewählten Pseudonymen sollen sie sich ausweisen können, wenn keine weiteren Daten erforderlich sind. 

Im Fall von Alterskontrollen ginge es noch datensparsamer. Hier kann sich der Datenaustausch auf den Zero-Knowledge-Proof (ZKP, zu Deutsch: Null-Wissen-Beweis) beschränken. Damit wird beispielsweise ausschließlich übermittelt, ob Personen ein Mindestalter überschreiten oder nicht. Die der deutschen Wallet zugrundeliegende EU-Verordnung sieht vor, dass beide Verfahren in die digitale Brieftasche integriert werden.

Alles netzpolitisch Relevante

Drei Mal pro Woche als Newsletter in deiner Inbox.

Jetzt abonnieren

Dass dies nicht von Anfang an der Fall ist, wertet Lenhard als schwerwiegendes Versäumnis: „Vertrauen kann man am Ende nicht mit einem Update einspielen, und deshalb ist Sicherheit von vornherein ein ganz wichtiges Gut“, betonte sie gestern im Bundestag.

Eine ähnliche Kritik kommt aus der Zivilgesellschaft. In einer aktuellen Stellungnahme fordert der Verbraucherschutz Bundesverband (vzbv) die Bundesregierung auf, beim Schutz sensibler Daten nachzubessern. Die digitale Brieftasche müsse von Anfang an und standardmäßig pseudonyme Nutzung, selektive Datenoffenlegung und datensparsame Altersverifikation ermöglichen. Andernfalls riskiere die Regierung, dass die „d‑you“ bereits „ab Bereitstellung mehrheitlich abgelehnt wird“.

„Wer so Daten schützen will, der lässt auch sein Fahrrad unangeschlossen draußen stehen“

Sonja Lemke (Die Linke) kritisierte in ihrem Redebeitrag die Entscheidung, in der deutschen Wallet signierte Daten zu verwenden. Bereits im Oktober 2024 hatte sich das damals noch zuständige Innenministerium (BMI) für eine Architektur-Variante entschieden, die auf „Signed Credentials“ setzt. Diese Entscheidung, zu der offenbar auch ganz eigene Interessen führten, hat weitreichende Folgen für die Sicherheit der App.

Bei diesem Verfahren werden die übermittelten Daten mit einer kryptografischen Signatur versehen. Sie tragen damit quasi ein Echtheitssiegel – auch lange nach der Übermittlung. Dieses Siegel mache die Daten allerdings überaus wertvoll für Datenhandel und Identitätsdiebstahl, warnten schon damals unabhängig voneinander das Bundesamt für Sicherheit in der Informationstechnik (BSI), die Bundesdatenschutzbeauftragte und mehrere IT-Sicherheitsforscher:innen.

„Wer so Daten schützen will, der lässt auch sein Fahrrad unangeschlossen draußen stehen, in der Hoffnung, dass schon irgendjemand klingeln wird, wenn es geklaut wird“, sagte Lemke. Sie rief das Digitalministerium dazu auf, den Start der digitalen Brieftasche zu verschieben. „Nehmen Sie sich Zeit, das vernünftig zu machen“, sagte sie in Richtung von Digitalminister Wildberger.

Kommunen unvorbereitet

Ein späterer Termin könnte auch den Kommunen zugutekommen. Die seien Rebecca Lenhard zufolge nicht ausreichend auf „d‑you“ vorbereitet, obwohl die digitale Brieftasche gerade hier zum Einsatz kommen soll.

Wir befreien Dokumente.
Für deine Grundrechte.

Auch Sonja Lemke wies darauf hin, dass die Kommunen „d‑you“ noch nicht einsetzen können. Zudem gebe es mit der Bund-ID und dem elektronischen Personalausweis Doppelstrukturen, die allerdings kaum jemand kenne. „Das Problem ist ja nicht die verfügbare Technik, es ist die Kommunikation und das Wissen“, so Lemke.

Ein Fachgespräch der Unions-Fraktionen stützt diese Einschätzung aus erster Hand. An dem Austausch hatten Anfang Juli mehr als 300 Bürgermeister:innen, Landrät:innen und IT-Verantwortliche aus Kommunen, kreisfreien Städten und Landkreisen teilgenommen. Mehr als 90 Prozent von ihnen gaben an, noch „in einer frühen Vorbereitungsphase“ für die nationale digitale Brieftasche zu stecken. Für eine flächendeckende Umsetzung fehlten ein klarer Fahrplan, Leitfäden sowie technische Standards, Schnittstellen und Referenzarchitekturen.

„Ohne diese Klarheit wird es kein erfolgreicher Roll-out“, fürchtet auch der Wallet-Berichterstatter der Unionsfraktion, Markus Reichel (CDU).

Sachverständigen-Anhörung am 6. Oktober

Die Debatte wird in zwei Wochen vertieft weitergehen. Nach der halbstündigen Aussprache hat die Mehrheit des Bundestages den Gesetzentwurf zur weiteren Beratung an die Ausschüsse überwiesen.

Federführend ist der Ausschuss für Digitales und Staatsmodernisierung. Er hat eine Anhörung von Sachverständigen für den 6. Oktober angesetzt.
Über die Autor:innen

  • Daniel Leisegang

    Daniel ist Politikwissenschaftler und Co-Chefredakteur bei netzpolitik.org. Zu seinen Schwerpunkten zählen die Gesundheitsdigitalisierung, Digital Public Infrastructure und die sogenannte Künstliche Intelligenz. Daniel war einst Redakteur bei den "Blättern". 2014 erschien von ihm das Buch "Amazon – Das Buch als Beute"; 2016 erhielt er den Alternativen Medienpreis in der Rubrik "Medienkritik". Er gehört dem Board of Trustees von Eurozine und dem Kuratorium der Stiftung Warentest an.

    Kontakt: E-Mail (OpenPGP), Mastodon, Bluesky, Threema ENU3SC7K, Telefon: +49-30-5771482-28‬ (Montag bis Freitag, jeweils 8 bis 18 Uhr).

    Foto: Darja Preuss


Veröffentlicht

Kategorie

Ergänzungen

Wir freuen uns auf Deine Anmerkungen, Fragen, Korrekturen und inhaltlichen Ergänzungen zum Artikel. Bitte keine reinen Meinungsbeiträge. Unsere Regeln zur Veröffentlichung von Ergänzungen findest Du unter netzpolitik.org/kommentare. Deine E-Mail-Adresse wird nicht veröffentlicht.

7 Kommentare zu „100 Tage vor dem Start wächst die Kritik an „d‑you““


  1. Bolzkopf

    ,

    Ich sag nur Bund-ID !

    Ein Paradebeispiel für ein Desaster.
    Teuer. Funktionslos. Unnütz.

    In vielen Fällen müssen sie trotz signierter verifizierter autorisierter super-trooper AusweisApp-Identifizierung nochmal persönlich hin und den Ausweis vorzeigen.

    Ab Besten noch über ein Notar.
    Bei dem ist nämlich immer Platz im Portemonnaie.
    Und ich verwette meinen … dass man daran auch nichts ändern wird.


  2. Der Untergang

    ,

    Also eine Katastrophe, angesichts des nahenden Zeitalters der agentisch-sicherheitstechnischen Dauerbeglückung. Ich schätze mal, man hat schon an ein Gesetz für „hinreichende Sicherheit“ gebastelt, damit hier alles klar ist.


  3. Ich kann einen Teil der Kritik ehrlich gesagt nicht ganz nachvollziehen.

    Einerseits fordern wir zu Recht einen europäischen statt eines nationalen Sonderwegs. Andererseits wird kritisiert, dass Deutschland sich bei der technischen Umsetzung an genau diesen europäischen Vorgaben orientiert.

    Die aktuell verbindlichen EU-Spezifikationen setzen für den Austausch von PID und anderen Nachweisen auf die europäischen mdoc- bzw. SD-JWT-VC-Profile. Der vom deutschen Personalausweis bekannte „Authentic Channel“ ist dort nicht als alternatives europäisches Verfahren vorgesehen. Deutschland könnte so etwas natürlich zusätzlich bauen , grenzüberschreitend interoperabel wäre dieser nationale Sonderweg aber nicht automatisch. Für andere Nachweise als den Personalausweis fehlt dafür ebenfalls ein gemeinsames europäisches Profil.

    Bei Pseudonymen ist die Situation ähnlich, aber wichtig zu differenzieren: Pseudonyme sind durch eIDAS ausdrücklich als Funktion der Wallet vorgesehen. Die konkrete technische Spezifikation dafür wurde jedoch mit der Änderung der Implementing Acts im August 2026 wieder gestrichen. Die Anforderung existiert also, der harmonisierte technische Weg derzeit nicht. Wenn Deutschland jetzt einen eigenen Mechanismus festlegt, besteht erneut das Risiko einer Insellösung.

    Und bei Zero-Knowledge Proofs ist der Stand noch deutlicher: Der aktuelle europäische Architecture and Reference Framework hält ausdrücklich fest, dass noch kein konkretes ZKP-Verfahren für das EUDI-Wallet-Ökosystem ausgewählt wurde. Die vorhandenen technischen Arbeiten sind weiterhin Gegenstand der Standardisierung.

    Datensparsamkeit und Privacy Enhancing Technologies sind wichtige Ziele. Aber gerade bei einer europäischen Wallet sollten wir nicht 27 nationale kryptographische Lösungen schaffen, sondern gemeinsam standardisierte und interoperable Verfahren einsetzen, sobald diese festgelegt sind.


    1. Richtig, standardisiert, nierderschwellig integrierbar, frei von Patenthürden.

      Es beginnt allerdings mit dem Konzept. Die reine Existenz von nach Gesetz so und so zu bezeichnenden Verfahren, irgendwo im Konzept, garantiert uns zunächst nichts. Einen Sparkassendatenalbtraum kann und will ich mir da eigentlich sparen. Die Risiken sind sehr hoch, im Zusammenhang mit agentischer KI will ich auch weder unausgegorene Konzepte, noch kaputtlobbyierte Implementationen mehr sehen. Das sind wirklich Szenarien, die die lokale Zivilisation bedrohen können. Ich bin nicht sicher, ob die Politik die Risiken der Zeit überhaupt versteht.


      1. Agentische KI? Gesetz?
        Die Experimentierklausel im Digitale Identitätengesetz (§ 23) erlaubt den Einsatz künstlicher Intelligenz dreimal, sie Punkt 2, 3 und 5.
        (https://bmds.bund.de/fileadmin/BMDS/Dokumente/Gesetzesvorhaben/DIdG_Kabinettfassung_06_barrierefrei.pdf)
        Bei all der Berichterstattung seitens des Tagesspiegel verwundert die Betonung der „Sicherheit“ der Wallet, während Sicherheitsbedenken des BSI und der Datenschützer laut Berichten von Anfang an beiseite geschoben werden.
        Die Debatte um Pseudonyme, ZKP und Formatierungen mögen wichtig sein, lenken aber von einem wichtigeren Schauplatz ab: ob die Wallet überhaupt ohne Sicherheitsbedenken tragfähig ist.


  4. Christoph Schmees pc-fluesterer.info

    ,

    So lange nicht ALLES auditierbares Open-Source ist (FOSS, offene Schnittstellen), wird das eine Totgeburt. Wer auch nur ein bisschen Wert auf Privatsphäre legt und auf den Schutz der Daten gegen Cybergangster, wird diesen Krampf nicht benutzen.
    https://www.pc-fluesterer.info/wordpress/2023/02/11/wollt-ihr-die-totale-pkz-so-nicht/


  5. FYI

    https://www.ndr.de/nachrichten/schleswig-holstein/digitale-kfz-zulassung-diese-probleme-gibt-es-fuer-buerger-und-behoerden,ikfz-100.html

    Digitale Kfz-Zulassung – diese Probleme gibt es für Bürger und Behörden

    Seit etwas mehr als einem Jahr ist in ganz Schleswig-Holstein die digitale Kfz-Zulassung möglich. Bislang ist eine Entlastung der Behörden und vieler Verbraucher nicht eingetreten. Das sind die Hürden.

Schreibe eine Ergänzung!

Deine E-Mail-Adresse wird nicht veröffentlicht. Erforderliche Felder sind mit * markiert